انتخاب بهترین افزونه امنیت سایت برای وردپرس فقط به نصب یک ابزار و فعال کردن چند گزینه محدود نمیشود. یک افزونه امنیتی مناسب باید بتواند متناسب با نیاز سایت، از ورودهای غیرمجاز جلوگیری کند، درخواستهای مخرب را شناسایی کند، مشکلات امنیتی را گزارش دهد و در صورت بروز آلودگی، مسیر تشخیص و رفع مشکل را روشنتر کند.
بااینحال، همه افزونههای امنیتی امکانات یکسانی ندارند. بعضی از آنها مانند Wordfence روی فایروال، اسکن بدافزار و محافظت از ورود تمرکز دارند؛ برخی مانند Solid Security ابزارهای سختسازی و مدیریت امنیت حسابها را ارائه میکنند؛ و سرویسهایی مانند Sucuri و MalCare قابلیتهایی دارند که بخشی از آنها به زیرساخت ابری یا اشتراک پولی وابسته است.
در این راهنما، مهمترین افزونههای امنیتی وردپرس را از نظر امکانات، کاربرد، محدودیتها و تناسب با انواع سایت بررسی میکنیم تا بتوانید بدون نصب چند ابزار مشابه، گزینه مناسبتری انتخاب کنید.
بهترین افزونه امنیتی وردپرس کدام است؟
اگر بخواهیم از ابتدا پاسخ کوتاهی بدهیم، Wordfence یکی از گزینههای جامع برای بسیاری از سایتهای وردپرسی است؛ زیرا فایروال، اسکن امنیتی و امکانات محافظت از ورود را در یک افزونه ترکیب میکند. بااینحال، اگر به فایروال ابری، پاکسازی تخصصی بدافزار یا کنترلهای خاص سختسازی نیاز دارید، ممکن است گزینه دیگری برای شما مناسبتر باشد.
| افزونه | مهمترین کاربرد | نکته مهم در انتخاب |
|---|---|---|
| Wordfence | فایروال، اسکن و محافظت از ورود | بررسی مصرف منابع و تفاوت نسخه رایگان و پولی |
| Sucuri Security | پایش رویدادها، بررسی یکپارچگی فایلها و سختسازی | فایروال ابری، سرویس جداگانهای است |
| Solid Security | سختسازی وردپرس و امنیت حسابهای کاربری | تنظیمات را با توجه به عملکرد سایت فعال کنید |
| All-In-One Security (AIOS) | کنترل ورود، فایروال و تنظیمات امنیتی | قابلیتهای مختلف را مرحلهای فعال کنید |
| MalCare | اسکن ابری و مدیریت آلودگی بدافزاری | برخی امکانات پاکسازی و مدیریت پیشرفته پولی هستند |
این جدول رتبهبندی قطعی افزونهها نیست. امکانات و محدودیتهای هر محصول ممکن است با بهروزرسانی تغییر کند؛ بنابراین پیش از خرید، فهرست قابلیتهای نسخه موردنظر را در وبسایت رسمی یا مخزن وردپرس بررسی کنید.
چرا استفاده از افزونه امنیتی در وردپرس اهمیت دارد؟
وردپرس بهعنوان یک سیستم مدیریت محتوا، قابلیتهای امنیتی متعددی دارد؛ اما امنیت نهایی سایت فقط به هسته وردپرس وابسته نیست. قالبها، افزونههای نصبشده، رمزهای عبور، سطح دسترسی کاربران، تنظیمات سرور و شیوه نگهداری سایت همگی بر میزان آسیبپذیری آن تأثیر میگذارند.
برای مثال، اگر افزونهای قدیمی دارای آسیبپذیری باشد، مهاجم ممکن است از آن برای دسترسی غیرمجاز یا تغییر فایلهای سایت استفاده کند. در چنین شرایطی، یک افزونه امنیتی مناسب میتواند با شناسایی برخی تهدیدها، محدود کردن تلاشهای ورود و ارائه هشدار، به کاهش ریسک کمک کند.
بااینحال، افزونه امنیتی جایگزین بهروزرسانی نرمافزارها، هاست امن، رمز عبور قوی و نسخه پشتیبان نیست. راهنمای رسمی وردپرس نیز بر بهروزرسانی منظم، مدیریت دسترسیها و تهیه بکاپ تأکید دارد. راهنمای امنیت وردپرس میتواند مرجع مناسبی برای آشنایی با این اصول باشد.
افزونه امنیتی وردپرس باید چه امکاناتی داشته باشد؟
پیش از مقایسه افزونهها، بهتر است بدانید هر قابلیت دقیقاً چه کاری انجام میدهد. عبارت «افزونه امنیتی» ممکن است برای ابزارهایی با وظایف کاملاً متفاوت استفاده شود؛ بنابراین فقط به تعداد امکانات یا عنوان تبلیغاتی محصول توجه نکنید.
۱. فایروال برنامه وب یا WAF
فایروال برنامه وب، درخواستهای ورودی را بررسی میکند و میتواند برخی درخواستهای مخرب یا الگوهای حمله شناختهشده را مسدود کند. نکته مهم این است که فایروال همه افزونهها در یک سطح عمل نمیکند.
برخی فایروالها داخل محیط وردپرس اجرا میشوند؛ درحالیکه فایروال ابری میتواند ترافیک را پیش از رسیدن به سرور اصلی بررسی کند. این تفاوت در سایتهای پرترافیک یا سایتهایی که تحت حملات مکرر قرار میگیرند اهمیت بیشتری دارد.
۲. اسکن بدافزار و بررسی فایلها
اسکنر امنیتی فایلها و گاهی پایگاه داده را برای یافتن نشانههای بدافزار، تغییرات مشکوک یا مشکلات شناختهشده بررسی میکند. بعضی ابزارها فایلهای اصلی وردپرس را با نسخههای معتبر مقایسه میکنند و بعضی دیگر از روشهای اسکن ابری استفاده میکنند.
اسکن منفی به معنی تضمین پاک بودن کامل سایت نیست. ممکن است برخی تهدیدهای جدید یا تغییرات مخرب از دید اسکنر پنهان بمانند؛ بنابراین در صورت مشاهده نشانههایی مانند تغییر مسیر ناخواسته، ایجاد مدیر ناشناس یا نمایش محتوای مشکوک، بررسی تخصصی همچنان ضروری است.
۳. محافظت از ورود و احراز هویت دومرحلهای
محدود کردن تلاشهای ناموفق ورود، مقابله با حملات حدس رمز عبور و فعالسازی احراز هویت دومرحلهای (2FA) از قابلیتهای مهم امنیتی هستند. این امکانات بهویژه برای حسابهای مدیر سایت اهمیت دارند؛ زیرا دسترسی به چنین حسابی میتواند کنترل بخش بزرگی از سایت را در اختیار مهاجم قرار دهد.
۴. پایش تغییرات و ثبت رویدادها
ثبت ورودها، تغییرات فایلها، نصب افزونهها و فعالیتهای مهم کاربران کمک میکند اتفاقات غیرعادی سریعتر شناسایی شوند. اگر سایت چند مدیر یا تولیدکننده محتوا دارد، گزارش رویدادها میتواند در بررسی اینکه چه تغییری، توسط چه کاربری و در چه زمانی انجام شده است مفید باشد.
۵. سختسازی وردپرس
سختسازی یا Hardening به مجموعه اقداماتی گفته میشود که سطح حمله سایت را کاهش میدهند؛ از جمله محدود کردن دسترسیهای غیرضروری، محافظت از فایلهای حساس، مدیریت کاربران و اصلاح برخی تنظیمات پرریسک. این تغییرات باید با شناخت کافی انجام شوند؛ زیرا محدود کردن یک قابلیت ممکن است عملکرد بخشی از سایت یا یک افزونه را مختل کند.
۱. Wordfence؛ افزونهای جامع برای امنیت وردپرس
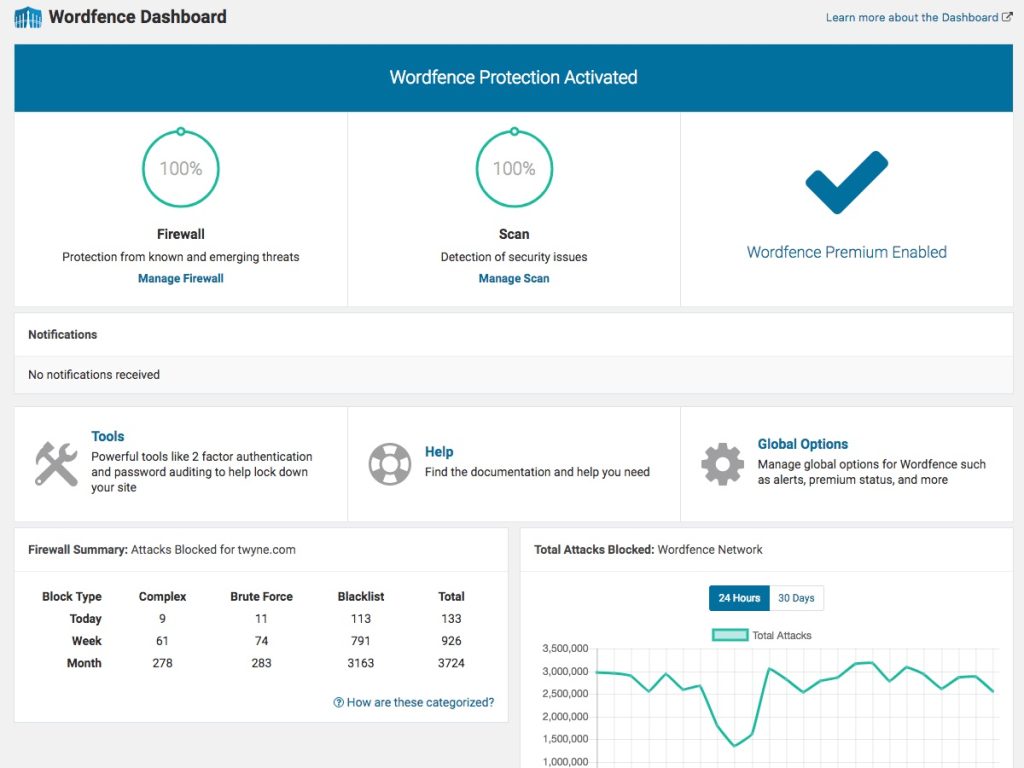
Wordfence Security یکی از شناختهشدهترین افزونههای امنیت وردپرس است. این ابزار امکاناتی مانند فایروال، اسکن امنیتی، محافظت از ورود، احراز هویت دومرحلهای و گزارش برخی فعالیتهای مشکوک را ارائه میدهد. نسخه رایگان آن نیز برای بسیاری از سایتها مجموعهای از قابلیتهای کاربردی فراهم میکند.
مزایای Wordfence چیست؟
- ترکیب چند قابلیت امنیتی: فایروال، اسکن و ابزارهای محافظت از ورود در یک افزونه ارائه میشوند.
- گزارش تهدیدها: مدیر سایت میتواند هشدارها و برخی تلاشهای مشکوک را بررسی کند.
- امکانات نسخه رایگان: برای شروع، بدون خرید اشتراک میتوان از چند قابلیت مهم امنیتی استفاده کرد.
- کنترل بیشتر: تنظیمات متنوعی برای مدیریت فایروال و اسکن در اختیار مدیر قرار میگیرد.
محدودیتهای Wordfence
اجرای برخی اسکنها و ثبت حجم زیادی از رویدادها میتواند منابع سرور را مصرف کند؛ بهخصوص در هاستهای محدود یا سایتهایی با فایلهای زیاد. اگر پس از فعالسازی با افزایش مصرف منابع یا کندی مواجه شدید، ابتدا زمانبندی اسکنها و تنظیمات ثبت ترافیک را بررسی کنید و از تغییر شتابزده تنظیمات مهم خودداری کنید.
همچنین تفاوت زمان دریافت برخی بهروزرسانیهای امنیتی و امکانات نسخه رایگان و پولی را پیش از انتخاب در نظر بگیرید. برای مشاهده جزئیات بهروز، صفحه رسمی Wordfence در مخزن وردپرس را بررسی کنید.
Wordfence برای چه سایتهایی مناسب است؟
این افزونه برای وبلاگها، سایتهای شرکتی، سایتهای خدماتی و بسیاری از فروشگاههای وردپرسی گزینهای قابل بررسی است؛ بهویژه اگر به یک راهکار نسبتاً جامع برای فایروال، اسکن و محافظت از ورود نیاز دارید. بااینحال، در سایتهای بزرگ یا سرورهای کممنبع باید تأثیر تنظیمات آن بر عملکرد سایت آزمایش شود.
۲. Sucuri Security؛ مناسب برای پایش و سختسازی امنیتی
Sucuri Security مجموعهای از ابزارهای پایش امنیتی وردپرس را ارائه میکند. امکانات افزونه شامل ثبت رویدادهای امنیتی، بررسی یکپارچگی فایلها، اسکن از راه دور برای شناسایی برخی نشانههای بدافزار، بررسی فهرستهای مسدودسازی و ابزارهای سختسازی است.
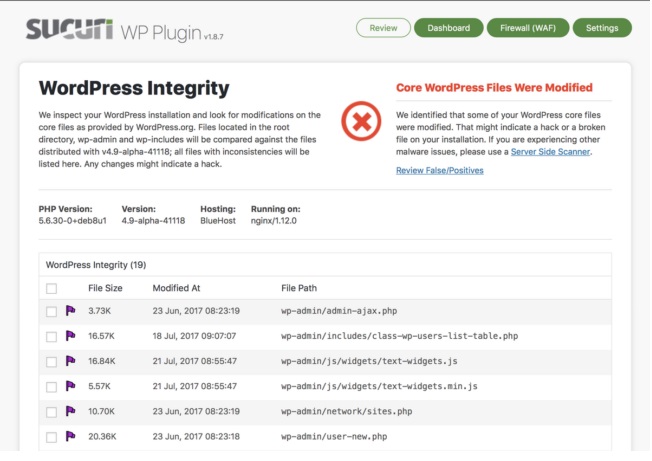
نکته مهم این است که افزونه رایگان Sucuri Security با سرویس فایروال ابری Sucuri یکسان نیست. برخی قابلیتهای پیشرفته، از جمله فیلتر کردن ترافیک در لایه ابری، به سرویس جداگانه وابستهاند. بنابراین هنگام مقایسه با افزونههایی که فایروال داخل وردپرس دارند، باید نوع حفاظت و هزینه نهایی را در نظر بگیرید.
مزایا و محدودیتهای Sucuri
- مزیت: ثبت رویدادها و بررسی تغییرات فایلها به شناسایی اتفاقات غیرعادی کمک میکند.
- مزیت: ابزارهای سختسازی و پایش امنیتی برای مدیریت مستمر سایت مفید هستند.
- محدودیت: نباید تصور کرد نصب نسخه رایگان، بهتنهایی معادل استفاده از فایروال ابری این شرکت است.
- محدودیت: اسکن از راه دور ممکن است تمام فایلها یا نشانههای پنهان یک آلودگی را شناسایی نکند.
اگر سایت شما اهمیت تجاری بالایی دارد یا میخواهید ترافیک مشکوک پیش از رسیدن به سرور اصلی فیلتر شود، بررسی سرویس فایروال ابری Sucuri در کنار افزونههای دیگر منطقی است. برای آشنایی با قابلیتهای نسخه افزونه، به صفحه رسمی Sucuri Security مراجعه کنید.
۳. Solid Security؛ تمرکز بر سختسازی و امنیت حسابهای کاربری
Solid Security که پیشتر با نام iThemes Security شناخته میشد، یکی دیگر از گزینههای مطرح برای افزایش امنیت وردپرس است. این افزونه ابزارهایی برای تقویت امنیت حسابهای کاربری، کنترل ورود و اجرای برخی اقدامات سختسازی ارائه میکند. امکانات دقیق آن به نسخه و طرح مورد استفاده بستگی دارد.
اگر میخواهید دسترسی کاربران را بهتر مدیریت کنید، ورودهای مشکوک را کنترل کنید و برخی تنظیمات امنیتی وردپرس را سامان دهید، Solid Security میتواند گزینه مناسبی برای بررسی باشد.
چه نکاتی را پیش از استفاده از Solid Security بررسی کنیم؟
بعضی تنظیمات امنیتی ممکن است روی REST API، XML-RPC، ورود کاربران یا عملکرد افزونههای دیگر اثر بگذارند. برای مثال، اگر فروشگاه شما از یک سرویس بیرونی برای همگامسازی سفارشها استفاده میکند، محدود کردن دسترسیهای API بدون آزمایش ممکن است ارتباط آن سرویس را مختل کند.
به همین دلیل، تغییرات را مرحلهای انجام دهید، پس از هر تغییر بخشهای مهم سایت را آزمایش کنید و پیش از شروع، نسخه پشتیبان قابلبازیابی داشته باشید. اگر به اسکن عمیق بدافزار یا پاکسازی خودکار نیاز دارید، بررسی کنید آیا امکانات موردنظر در نسخه انتخابی شما وجود دارد یا به ابزار مکمل نیاز خواهید داشت.
۴. All-In-One Security؛ گزینهای برای مدیریت چند لایه امنیتی
All-In-One Security (AIOS) افزونهای برای مدیریت بخشهای مختلف امنیت وردپرس است. امکانات آن میتواند شامل محدود کردن تلاشهای ورود، احراز هویت دومرحلهای، برخی قواعد فایروال، بررسی تغییرات فایلها و کنترل تنظیمات امنیتی باشد.
یکی از مزیتهای این افزونه، دستهبندی برخی تنظیمات بر اساس سطح پیچیدگی است. این ویژگی میتواند برای مدیرانی که میخواهند امنیت سایت را مرحلهبهمرحله تقویت کنند مفید باشد؛ بااینحال، فعال کردن تمام گزینهها بدون شناخت کاربردشان توصیه نمیشود.
مزایا و نکات احتیاطی AIOS
- ابزارهای متنوعی برای محافظت از ورود و محدود کردن برخی درخواستهای مشکوک ارائه میکند.
- برای انجام بعضی اقدامات سختسازی، نیازی نیست همه تنظیمات را بهصورت دستی و جداگانه مدیریت کنید.
- برخی امکانات پیشرفته به نسخه پولی وابستهاند؛ بنابراین امکانات نسخه رایگان را با نسخه کامل یکسان فرض نکنید.
- محدود کردن REST API، تغییر رفتار ورود یا اعمال قواعد فایروال ممکن است با برخی افزونهها و سرویسهای سایت تداخل داشته باشد.
AIOS برای مدیرانی که به دنبال مجموعهای از ابزارهای امنیتی و تنظیمات سختسازی هستند، گزینه قابل بررسی است. برای مشاهده امکانات فعلی و تغییرات نسخهها، صفحه رسمی All-In-One Security در مخزن وردپرس را ببینید.
۵. MalCare؛ مناسب برای اسکن ابری و مدیریت آلودگی بدافزاری
MalCare بیشتر به دلیل اسکن ابری بدافزار و ابزارهای مرتبط با پاکسازی سایت آلوده شناخته میشود. در این روش، بخشی از پردازش اسکن روی زیرساخت سرویس انجام میشود و هدف آن کاهش بار پردازشی روی سرور سایت است.
این افزونه برای مدیرانی که نگران آلودگی فایلها، کدهای مخرب یا نیاز به بررسی و پاکسازی سایت هستند، ارزش بررسی دارد. بااینحال، امکانات اسکن، مشاهده جزئیات آلودگی و پاکسازی خودکار ممکن است بر اساس طرح انتخابی متفاوت باشند.
آیا MalCare برای هر سایت ضروری است؟
خیر. اگر سایت شما به ابزارهای پایه محافظت از ورود و اسکن نیاز دارد، ممکن است یک افزونه دیگر پاسخگوی نیازتان باشد. اما اگر شناسایی آلودگی و دسترسی به فرایند پاکسازی اهمیت بیشتری دارد، بهتر است قابلیتهای MalCare را با نیازهای خود مقایسه کنید.
نکته مهم اینکه اسکن و پاکسازی دو قابلیت متفاوت هستند. ابزاری که آلودگی را تشخیص میدهد، لزوماً تمام امکانات حذف بدافزار را در نسخه رایگان ارائه نمیکند. اگر سایت از قبل هک شده باشد، صرف نصب یک افزونه و اجرای اسکن همیشه برای پاکسازی کامل کافی نیست.
برای بررسی امکانات فعلی و تفاوت طرحها، صفحه رسمی MalCare در مخزن وردپرس را مطالعه کنید.
مقایسه افزونههای امنیت وردپرس از نظر کاربرد
برای انتخاب بهتر، باید مشخص کنید کدام نوع حفاظت برای سایت شما اولویت دارد. جدول زیر مقایسهای کاربردی از نقش اصلی هر گزینه ارائه میدهد؛ این جدول به معنی برابری عمق امکانات یا رایگان بودن تمام قابلیتها نیست.
| معیار | Wordfence | Sucuri Security | Solid Security | AIOS | MalCare |
|---|---|---|---|---|---|
| فایروال یا کنترل درخواستها | قابلیت اصلی | فایروال ابری در سرویس جداگانه | بسته به امکانات نسخه | قواعد فایروال | فایروال و کنترل ترافیک |
| اسکن بدافزار | قابلیت اصلی | اسکن از راه دور و پایش | قابلیتها را در نسخه انتخابی بررسی کنید | بسته به نسخه و امکانات | تمرکز بر اسکن ابری |
| محافظت از ورود | دارد | بسته به افزونه و سرویس | از قابلیتهای مهم | از قابلیتهای مهم | محافظت از ورود |
| سختسازی وردپرس | برخی کنترلها | از قابلیتهای مهم | از قابلیتهای مهم | از قابلیتهای مهم | بسته به طرح |
| پاکسازی خودکار آلودگی | جایگزین سرویس پاکسازی تخصصی نیست | به نوع سرویس خریداریشده بستگی دارد | قابلیت اصلی آن محسوب نمیشود | قابلیت اصلی آن محسوب نمیشود | از امکانات طرحهای پولی |
| مناسب برای | حفاظت جامع در سطح وردپرس | پایش امنیتی و در صورت نیاز فایروال ابری | مدیریت امنیت حسابها و سختسازی | تنظیمات امنیتی متنوع | تمرکز بر تشخیص و پاکسازی بدافزار |
این مقایسه بر اساس نقش کلی محصولات تهیه شده است. برای تصمیم نهایی، امکانات هر نسخه، روش اجرای فایروال، تناوب اسکن، سطح پشتیبانی و هزینه اشتراک را در مستندات رسمی بررسی کنید؛ زیرا یک قابلیت ممکن است در نسخه رایگان محدود باشد یا به سرویس بیرونی نیاز داشته باشد.
بهترین افزونه امنیتی برای انواع سایتهای وردپرسی
بهترین انتخاب به نوع اطلاعاتی که نگهداری میکنید، میزان حساسیت سایت، منابع سرور و توانایی شما برای مدیریت هشدارها بستگی دارد. برای تصمیمگیری، این سناریوها را در نظر بگیرید.
سایت شرکتی یا خدماتی
برای یک سایت شرکتی معمولی، Wordfence میتواند نقطه شروع مناسبی باشد؛ زیرا چند قابلیت امنیتی مهم را در یک ابزار ترکیب میکند. اگر ترجیح میدهید تمرکز بیشتری بر مدیریت ورودها و سختسازی داشته باشید، میتوانید Solid Security یا AIOS را هم بررسی کنید.
در هر صورت، رمز عبور قوی، احراز هویت دومرحلهای برای حساب مدیر، حذف کاربران قدیمی و تهیه بکاپ منظم را در اولویت قرار دهید. این اقدامات حتی در صورت استفاده از افزونه امنیتی قدرتمند نیز ضروری هستند.
فروشگاه اینترنتی ووکامرس
در فروشگاه ووکامرسی، علاوه بر امنیت صفحه ورود، باید از دسترسی به حسابهای مشتریان، اطلاعات سفارشها و فرایند خرید محافظت شود. Wordfence میتواند یکی از گزینهها باشد؛ اما اگر فروشگاه پرترافیک است یا نیاز به فیلتر ترافیک پیش از رسیدن به سرور دارد، بررسی فایروال ابری و امکانات امنیتی هاست نیز اهمیت پیدا میکند.
پیش از فعال کردن قواعد سختگیرانه، مراحل ورود مشتری، افزودن محصول به سبد خرید، پرداخت، بازگشت از درگاه بانکی و ثبت سفارش را آزمایش کنید. تنظیمات اشتباه ممکن است درخواستهای معتبر مشتریان یا ارتباط درگاه پرداخت را مسدود کند.
سایت پرترافیک یا کسبوکار حساس
برای سایتی که توقف آن به کسبوکار آسیب جدی وارد میکند، بهتر است امنیت فقط به یک افزونه محدود نباشد. فایروال مناسب، پایش مداوم، بکاپ مستقل، دسترسی محدود به حسابهای مدیریتی، بهروزرسانی منظم و برنامه بازیابی پس از حادثه باید در کنار یکدیگر طراحی شوند.
در چنین شرایطی، سرویسهایی مانند فایروال ابری Sucuri یا ابزارهای متمرکز بر تشخیص و پاکسازی بدافزار نیز میتوانند بر اساس نیاز بررسی شوند. انتخاب باید بر اساس ارزیابی ریسک و امکانات واقعی هر طرح باشد، نه صرفاً شهرت برند.
آیا نصب چند افزونه امنیتی وردپرس بهتر است؟
در بیشتر سایتها، نصب چند افزونه با قابلیتهای مشابه ضروری نیست. برای مثال، فعال کردن چند ابزار که همزمان تلاشهای ورود را محدود میکنند یا قواعد فایروال مشابهی اعمال میکنند، ممکن است باعث ثبت هشدارهای تکراری، مسدود شدن کاربران واقعی یا دشوار شدن عیبیابی شود.
راهکار منطقیتر این است که یک افزونه اصلی را بر اساس نیاز سایت انتخاب کنید و ابزارهای مکمل را فقط زمانی اضافه کنید که وظیفه متفاوتی انجام دهند. برای مثال، افزونه امنیتی میتواند در کنار یک سیستم بکاپ مستقل یا فایروال سطح زیرساخت استفاده شود؛ اما باید از سازگاری تنظیمات و ابزارها مطمئن شوید.
اگر دو ابزار امنیتی همزمان نصب شدهاند، بررسی کنید آیا هر دو قابلیتهایی مانند محدودسازی ورود، فایروال، تغییر فایلها یا مسدودسازی IP را اجرا میکنند. پیش از حذف یا غیرفعال کردن هر ابزار، ابتدا تنظیمات و وابستگیهای آن را بررسی کنید تا حفاظت سایت ناخواسته کاهش پیدا نکند.
چگونه افزونه امنیتی وردپرس را بهدرستی نصب و تنظیم کنیم؟
پس از انتخاب افزونه، تنظیم صحیح آن بهاندازه انتخاب محصول اهمیت دارد. بهتر است مراحل زیر را با دقت انجام دهید تا هم امنیت افزایش پیدا کند و هم احتمال اختلال در عملکرد سایت کاهش یابد.

- از سایت بکاپ بگیرید: قبل از تغییر تنظیمات مهم، از فایلها و پایگاه داده نسخه پشتیبان تهیه کنید و از امکان بازیابی آن مطمئن شوید.
- افزونه را از منبع معتبر نصب کنید: از مخزن رسمی وردپرس یا وبسایت اصلی توسعهدهنده استفاده کنید و نسخه بهروز و سازگار را انتخاب کنید.
- تنظیمات را مرحلهای فعال کنید: بهجای فعال کردن تمام گزینهها یکباره، هر گروه از تنظیمات را جداگانه اعمال و آزمایش کنید.
- ورود مدیر را آزمایش کنید: پس از فعالسازی محدودیتهای ورود یا احراز هویت دومرحلهای، مطمئن شوید راه امنی برای ورود و بازیابی دسترسی دارید.
- یک اسکن اولیه اجرا کنید: هشدارها را بررسی کنید و پیش از حذف فایل یا تغییر کد، مطمئن شوید مورد شناساییشده واقعاً مخرب است.
- هشدارهای ایمیلی را تنظیم کنید: نشانی ایمیلی انتخاب کنید که بهطور منظم بررسی میشود تا اعلانهای مهم نادیده نمانند.
- عملکرد سایت را کنترل کنید: صفحات مهم، فرمها، ورود کاربران و فرایند پرداخت را بررسی کنید و مصرف منابع سرور را زیر نظر داشته باشید.
اگر سایت وردپرسی هک شده باشد، آیا نصب افزونه کافی است؟
خیر. اگر سایت از قبل آلوده شده باشد، نصب یک افزونه امنیتی بهتنهایی تضمین نمیکند که تمام کدهای مخرب حذف شوند یا مهاجم دیگر دسترسی نداشته باشد. اسکنر ممکن است برخی نشانهها را شناسایی کند، اما پاکسازی کامل میتواند به بررسی فایلها، پایگاه داده، حسابهای کاربری، وظایف زمانبندیشده و تنظیمات سرور نیاز داشته باشد.
اگر با تغییر مسیر ناخواسته، ایجاد مدیر ناشناس، ارسال ایمیلهای مشکوک، نمایش تبلیغات غیرعادی یا تغییر فایلهای سایت روبهرو شدید، ابتدا از اقدامات شتابزده خودداری کنید. از وضعیت فعلی اطلاعات لازم برای بررسی را نگه دارید، دسترسیهای مشکوک را طبق برنامه ایمن مدیریت کنید و در صورت نیاز از متخصص امنیت کمک بگیرید.
بازیابی از بکاپ پاک و سالم میتواند بخشی از راهحل باشد، اما اگر راه نفوذ همچنان باز باشد، احتمال آلودگی مجدد وجود دارد. پس از پاکسازی باید علت نفوذ نیز شناسایی و برطرف شود.
پیشنهاد مطالعه : ۱۰ افزونه وردپرسی که نصب آنها میتواند به سئو سایت کمک کند
افزونه امنیتی جایگزین بهروزرسانی وردپرس نیست
یکی از اشتباهات رایج این است که مدیر سایت تصور میکند با نصب Wordfence یا هر افزونه امنیتی دیگری، دیگر نیازی به بهروزرسانی وردپرس ندارد. درحالیکه آسیبپذیریهای تازه ممکن است در هسته وردپرس، قالبها، افزونهها یا نسخه PHP مورد استفاده سایت کشف شوند.
هسته وردپرس، قالبها و افزونهها را بهطور منظم بهروزرسانی کنید و ابزارهایی را که دیگر استفاده نمیشوند، حذف کنید. افزونه یا قالبی که مدت زیادی بدون بهروزرسانی مانده است، باید از نظر پشتیبانی و وضعیت امنیتی بررسی شود؛ بهویژه اگر توسعهدهنده دیگر اصلاحیه منتشر نمیکند.
پیش از بهروزرسانیهای مهم، از سایت بکاپ بگیرید و در صورت امکان ابتدا تغییرات را در محیط آزمایشی بررسی کنید. راهنمای رسمی امنیت وردپرس برای آشنایی با اصول نگهداری امن سایت مفید است.
اشتباهات رایج هنگام انتخاب افزونه امنیت سایت
- انتخاب فقط بر اساس محبوبیت: نصبهای فعال زیاد بهتنهایی ثابت نمیکند که یک افزونه برای نیاز خاص سایت شما بهترین گزینه است.
- فرض رایگان بودن تمام امکانات: برخی ابزارها قابلیتهایی مانند فایروال ابری، پاکسازی خودکار یا پشتیبانی پیشرفته را فقط در طرحهای پولی ارائه میکنند.
- فعال کردن همه تنظیمات بدون آزمایش: برخی گزینهها ممکن است ورود کاربران، پرداخت یا ارتباط افزونهها با سرویسهای دیگر را مختل کنند.
- نادیده گرفتن هشدارها: نصب افزونه کافی نیست؛ هشدارها و گزارشها باید بهصورت منظم بررسی شوند.
- استفاده از افزونه و قالب نالشده: فایلهای دستکاریشده ممکن است حاوی کد مخرب باشند؛ حتی اگر ظاهر یا عملکرد سایت در ابتدا طبیعی باشد.
- نداشتن بکاپ مستقل: افزونه امنیتی جایگزین نسخه پشتیبان قابلبازیابی نیست.
- اعتماد کامل به نتیجه اسکن: نبود هشدار به معنی تضمین امنیت کامل سایت نیست.
امنیت وردپرس با انتخاب افزونه مناسب شروع میشود، اما با بهروزرسانی، کنترل دسترسیها، بکاپ و بررسی مداوم کاملتر میشود.
چکلیست نهایی برای افزایش امنیت وردپرس
پس از انتخاب افزونه امنیتی، این موارد را برای بررسی وضعیت سایت در نظر بگیرید:
- هسته وردپرس، قالبها و افزونهها بهروز هستند.
- افزونهها و قالبهای غیرضروری حذف شدهاند.
- افزونهها از منابع معتبر تهیه شدهاند.
- حسابهای مدیریتی رمز عبور قوی و در صورت امکان احراز هویت دومرحلهای دارند.
- دسترسی هر کاربر متناسب با وظایف اوست.
- فایروال و محافظت از ورود بر اساس نیاز سایت تنظیم شدهاند.
- گزارشها و هشدارهای امنیتی بهطور منظم بررسی میشوند.
- از فایلها و پایگاه داده نسخه پشتیبان مستقل تهیه میشود.
- امکان بازیابی بکاپ آزمایش شده است.
- فرمها، ورود کاربران، پرداخت و دیگر قابلیتهای مهم پس از تغییر تنظیمات آزمایش میشوند.
سؤالات متداول درباره افزونههای امنیتی وردپرس
آیا Wordfence بهترین افزونه امنیت وردپرس است؟
Wordfence یکی از گزینههای جامع و شناختهشده است و امکاناتی مانند فایروال، اسکن امنیتی و محافظت از ورود را ارائه میکند. بااینحال، بهترین انتخاب به نیاز سایت بستگی دارد. برای مثال، اگر اولویت شما پاکسازی بدافزار یا فایروال ابری باشد، باید گزینههای دیگری را نیز بررسی کنید.
کدام افزونه امنیتی وردپرس رایگان است؟
Wordfence، Sucuri Security و All-In-One Security از جمله افزونههایی هستند که نسخه رایگان دارند. بااینحال، تمام قابلیتهای هر محصول الزاماً رایگان نیستند. پیش از انتخاب، بررسی کنید امکانات موردنیاز شما در نسخه رایگان ارائه میشود یا به اشتراک پولی نیاز دارد.
آیا نصب دو افزونه امنیتی بهصورت همزمان خطرناک است؟
نه در همه شرایط؛ اما اگر دو افزونه وظایف مشابهی مانند فایروال یا محدود کردن تلاشهای ورود را انجام دهند، احتمال تداخل و مسدود شدن درخواستهای معتبر وجود دارد. بهتر است یک ابزار اصلی انتخاب کنید و فقط در صورت نیاز، ابزارهای مکمل با وظایف مشخص اضافه کنید.
آیا افزونه امنیتی سرعت سایت را کاهش میدهد؟
بسته به نوع افزونه، روش اسکن، حجم سایت، تنظیمات ثبت رویدادها و منابع سرور، ممکن است تأثیری بر عملکرد ایجاد شود. ابزارهای مبتنی بر اسکن ابری بخشی از پردازش را خارج از سرور انجام میدهند؛ اما عملکرد واقعی باید روی سایت خودتان بررسی شود.
آیا افزونه امنیتی میتواند سایت هکشده را پاکسازی کند؟
برخی سرویسها قابلیت پاکسازی خودکار دارند و برخی دیگر بیشتر برای شناسایی و گزارش آلودگی طراحی شدهاند. امکانات پاکسازی ممکن است پولی باشد و در موارد پیچیده، بررسی فایلها، پایگاه داده و علت نفوذ به کمک متخصص نیاز داشته باشد.
آیا داشتن SSL برای امنیت وردپرس کافی است؟
خیر. گواهی SSL/TLS ارتباط میان مرورگر و سرور را رمزگذاری میکند، اما بهتنهایی جلوی آسیبپذیری افزونهها، سرقت رمز عبور، بدافزار یا دسترسی غیرمجاز را نمیگیرد. رمزگذاری ارتباط باید در کنار دیگر اقدامات امنیتی استفاده شود.
جمعبندی؛ کدام افزونه امنیت سایت را انتخاب کنیم؟
اگر به دنبال یک راهکار جامع برای بسیاری از سایتهای وردپرسی هستید، Wordfence یکی از اولین گزینههایی است که ارزش بررسی دارد. اگر به پایش رویدادها و سختسازی علاقه دارید، Sucuri Security، Solid Security و AIOS را بر اساس نیاز خود مقایسه کنید. اگر شناسایی بدافزار و امکانات پاکسازی در اولویت شماست، MalCare نیز میتواند گزینه قابل بررسی باشد.
هیچ افزونهای بهتنهایی امنیت کامل سایت را تضمین نمیکند. انتخاب ابزار مناسب باید با بهروزرسانی منظم، رمزهای عبور قوی، احراز هویت دومرحلهای، محدودسازی دسترسیها، بکاپ قابلبازیابی و پایش هشدارهای امنیتی همراه باشد.
اگر مدیریت این موارد برای شما زمانبر است یا سایت به دلیل اهمیت اطلاعات، مشتریان و تراکنشها به نگهداری دقیقتری نیاز دارد، بررسی دورهای امنیت و نگهداری فنی میتواند به کاهش ریسک و جلوگیری از اختلالهای جدی کمک کند. برای دریافت خدمات مدیریت و نگهداری سایت میتوانید با بخش پشتیبانی سایت شخصی و تجاری در پرشیا وب در تماس باشید.
