تصور کنید گواهی SSL را برای سایت خود فعال کردهاید و آدرس صفحات با HTTPS باز میشود؛ اما مرورگر همچنان کنار آدرس سایت هشدار امنیتی نمایش میدهد یا بعضی تصاویر و بخشهای صفحه بارگذاری نمیشوند. یکی از دلایل رایج این وضعیت، خطای Mixed Content یا محتوای ترکیبی است.
این خطا زمانی اتفاق میافتد که صفحه اصلی سایت با پروتکل امن HTTPS بارگذاری شود، اما برخی منابع مورد استفاده در آن، مانند تصاویر، فایلهای CSS، اسکریپتها یا فونتها، همچنان از طریق HTTP دریافت شوند. در چنین شرایطی، اتصال صفحه کاملاً امن نیست و مرورگر ممکن است بعضی از منابع را مسدود کند.
در این مقاله از پرشیا وب توضیح میدهیم Mixed Content دقیقاً چیست، چرا در سایتهای وردپرسی به وجود میآید و چگونه میتوان آن را بدون ایجاد اختلال در سایت برطرف کرد.
Mixed Content چیست؟
محتوای ترکیبی یا Mixed Content به شرایطی گفته میشود که یک صفحه وب از طریق اتصال امن HTTPS باز شود، اما برای نمایش کامل خود به منابعی وابسته باشد که از طریق اتصال ناامن HTTP بارگذاری میشوند.
برای مثال، فرض کنید آدرس اصلی سایت شما به شکل زیر است:
https://example.com
اما تصویر لوگوی سایت از آدرس زیر دریافت میشود:
http://example.com/wp-content/uploads/logo.png
در این مثال، صفحه اصلی از HTTPS استفاده میکند، ولی تصویر از HTTP بارگذاری میشود. بنابراین مرورگر با یک صفحه دارای محتوای ترکیبی روبهرو است.
HTTPS ارتباط میان مرورگر و سرور را رمزنگاری میکند تا اطلاعات در مسیر انتقال بهسادگی قابل مشاهده یا دستکاری نباشند. وقتی بخشی از منابع صفحه از HTTP دریافت میشود، این سطح از حفاظت برای تمام اجزای صفحه برقرار نیست. به همین دلیل مرورگرها نسبت به محتوای ترکیبی حساس هستند.
انواع Mixed Content؛ محتوای فعال و غیرفعال چه تفاوتی دارند؟
محتوای ترکیبی از نظر نوع منبع و میزان تأثیر آن بر امنیت صفحه به دو گروه اصلی تقسیم میشود: محتوای فعال (Active Mixed Content) و محتوای غیرفعال (Passive یا Display Mixed Content). شناخت این تفاوت کمک میکند اهمیت هر خطا را بهتر ارزیابی کنید.
۱. محتوای ترکیبی فعال (Active Mixed Content)
این نوع محتوا شامل منابعی است که میتوانند روی عملکرد صفحه و سایر اجزای آن تأثیر بگذارند. اگر یک فایل فعال از طریق HTTP دریافت شود، مهاجم بالقوه میتواند در مسیر انتقال آن را دستکاری کند و رفتار صفحه را تغییر دهد.
مهمترین نمونههای محتوای ترکیبی فعال عبارتاند از:
- فایلهای JavaScript
- فایلهای CSS و استایلهای خارجی
- فونتهایی که از منابع ناامن دریافت میشوند
- بعضی از درخواستهای iframe و منابع اجرایی
مرورگرهای امروزی معمولاً چنین درخواستهایی را مسدود میکنند؛ در نتیجه ممکن است منوهای سایت، فرمها، اسلایدرها یا بخشهایی از طراحی صفحه بهدرستی کار نکنند.
۲. محتوای ترکیبی غیرفعال (Passive Mixed Content)
محتوای غیرفعال معمولاً شامل منابعی است که مستقیماً کد اجرایی صفحه را تغییر نمیدهند، اما همچنان میتوانند از نظر امنیت و نمایش محتوا مشکلساز باشند. تصاویر، فایلهای صوتی و ویدئوها از نمونههای این گروه هستند.
برای مثال، ممکن است یک تصویر قدیمی در مقالههای سایت با آدرس HTTP ثبت شده باشد. حتی اگر صفحه مقاله با HTTPS باز شود، مرورگر باید برای دریافت آن تصویر یک درخواست ناامن ارسال کند. مرورگرهای جدید در بسیاری از موارد تلاش میکنند چنین درخواستهایی را به HTTPS ارتقا دهند؛ اما اگر نسخه امن منبع در دسترس نباشد، ممکن است آن را مسدود کنند.
بنابراین نباید تصور کرد که چون تصاویر نسبت به اسکریپتها خطر کمتری دارند، اصلاح آدرس آنها ضروری نیست. تمام منابع صفحه باید از مسیر امن بارگذاری شوند.
چرا خطای Mixed Content در وردپرس ایجاد میشود؟
این مشکل معمولاً پس از نصب گواهی SSL، تغییر آدرس سایت از HTTP به HTTPS یا انتقال وبسایت از یک دامنه به دامنه دیگر مشاهده میشود. با این حال، ممکن است مدتها بعد از فعالسازی SSL نیز به دلیل نصب افزونه، تغییر قالب یا اضافه کردن یک منبع خارجی ایجاد شود.
مهمترین دلایل ایجاد این خطا در وردپرس عبارتاند از:
- باقی ماندن آدرسهای HTTP در دیتابیس: هنگام تغییر پروتکل سایت، ممکن است آدرس تصاویر، فایلها و لینکهای داخلی در نوشتهها و تنظیمات قدیمی باقی بمانند.
- آدرسدهی اشتباه در قالب: بعضی قالبها فایلهای CSS، فونت یا تصاویر پسزمینه را با آدرس ثابت HTTP فراخوانی میکنند.
- تنظیمات افزونهها: یک افزونه ممکن است فایلهای اسکریپت یا منابع خارجی را با پروتکل ناامن بارگذاری کند.
- کدهای سفارشی: کدهایی که در فایل functions.php، هدر، فوتر یا بخش CSS سفارشی قرار گرفتهاند ممکن است دارای آدرسهای قدیمی باشند.
- منابع خارجی: تصاویر، فونتها، ویدئوها یا اسکریپتهایی که از سایتهای دیگر دریافت میشوند، ممکن است فقط با HTTP در دسترس باشند.
- تنظیمات CDN یا کش: گاهی نسخه قدیمی فایلها یا آدرسهای ناامن از طریق CDN یا سیستم کش به مرورگر ارسال میشوند.
چگونه خطای Mixed Content را در سایت شناسایی کنیم؟
پیش از تغییر تنظیمات وردپرس یا نصب افزونه، باید مشخص کنید دقیقاً کدام منبع باعث ایجاد خطا شده است. بهترین نقطه شروع، ابزارهای توسعهدهندگان مرورگر است؛ زیرا آدرس منبع ناامن را مستقیماً نمایش میدهند.
روش اول: بررسی خطا از طریق Console مرورگر
برای شناسایی منابع ناامن در مرورگر کروم یا اج، مراحل زیر را انجام دهید:
- صفحهای از سایت را که هشدار امنیتی دارد باز کنید.
- روی صفحه کلیک راست کنید و گزینه Inspect را انتخاب کنید. همچنین میتوانید کلید F12 را فشار دهید.
- وارد تب Console شوید.
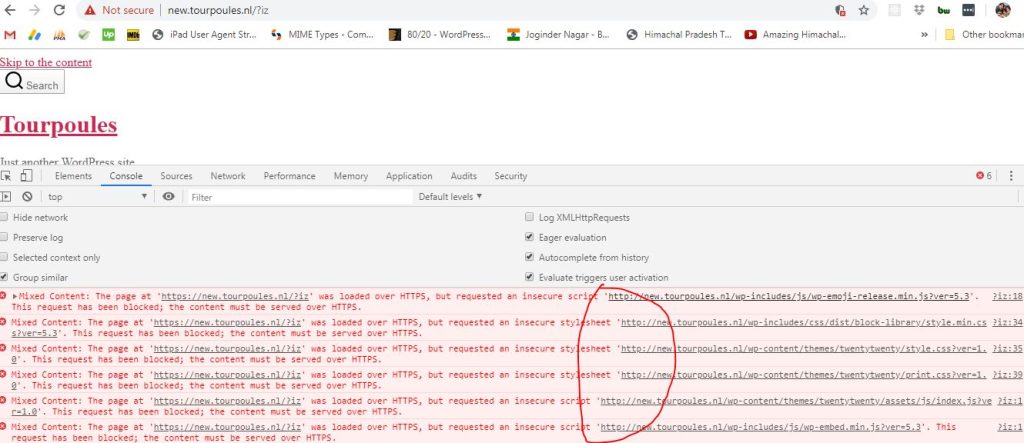
- به دنبال پیامهایی بگردید که با عبارت Mixed Content شروع میشوند.
- آدرس منبعی را که با HTTP فراخوانی شده است، یادداشت کنید.
برای مثال، ممکن است پیامی مشابه نمونه زیر مشاهده کنید:
Mixed Content: The page at 'https://example.com/' was loaded over HTTPS, but requested an insecure resource 'http://example.com/wp-content/uploads/logo.png'.
این پیام نشان میدهد صفحه اصلی با HTTPS بارگذاری شده، اما فایل لوگو همچنان از طریق HTTP درخواست شده است. بنابراین باید محل ثبت این آدرس را در وردپرس، قالب یا تنظیمات مربوط به لوگو پیدا و اصلاح کنید.
روش دوم: بررسی منابع ناامن در Network
اگر تعداد خطاها زیاد است یا میخواهید درخواستهای شبکه را دقیقتر بررسی کنید، وارد تب Network در ابزار Inspect شوید. صفحه را یک بار Refresh کنید و درخواستهای بارگذاریشده را بررسی کنید. با مشاهده آدرس درخواستها میتوانید منابعی را که از HTTP دریافت میشوند شناسایی کنید.
در نسخههای جدید کروم، بخش Security نیز اطلاعات مفیدی درباره منابع ناامن صفحه ارائه میدهد. در این بخش میتوانید موارد مربوط به مبدأهای غیرامن را مشاهده کرده و درخواستهای مرتبط را در Network بررسی کنید.
آموزش رفع خطای Mixed Content در وردپرس
پس از شناسایی منابع ناامن، باید آنها را بهصورت اصولی اصلاح کنید. پیشنهاد میشود مراحل زیر را به ترتیب انجام دهید و پس از هر مرحله نتیجه را بررسی کنید. پیش از تغییرات مهم در دیتابیس یا فایلهای سایت نیز حتماً نسخه پشتیبان تهیه کنید.
۱. بررسی آدرس سایت در تنظیمات وردپرس
اولین مرحله، بررسی آدرس اصلی وردپرس است. وارد پیشخوان شوید و از مسیر تنظیمات ← عمومی دو گزینه زیر را بررسی کنید:
- نشانی وردپرس (WordPress Address URL)
- نشانی سایت (Site Address URL)
هر دو آدرس باید با نسخه صحیح HTTPS دامنه شما تنظیم شده باشند. برای مثال:
https://example.com
اگر سایت شما با www فعالیت میکند، همان نسخه استاندارد و نهایی دامنه را در هر دو قسمت وارد کنید. دقت داشته باشید که تغییر این مقادیر بهتنهایی تمام آدرسهای قدیمی موجود در نوشتهها، قالب و دیتابیس را اصلاح نمیکند؛ اما یکی از تنظیمات پایهای و ضروری است.
۲. جایگزینی آدرسهای HTTP با HTTPS در دیتابیس
یکی از رایجترین دلایل باقی ماندن Mixed Content در وردپرس، ذخیره شدن آدرسهای قدیمی HTTP در دیتابیس است. این آدرسها ممکن است در نوشتهها، برگهها، اطلاعات رسانهها، تنظیمات قالب و دادههای افزونهها وجود داشته باشند.
برای اصلاح آنها میتوانید از افزونههایی مانند Better Search Replace استفاده کنید. این افزونه امکان جستوجوی یک عبارت در جداول دیتابیس و جایگزینی آن با عبارت جدید را فراهم میکند.
مراحل انجام کار به این صورت است:
- ابتدا از دیتابیس و فایلهای سایت نسخه پشتیبان تهیه کنید.
- افزونه Better Search Replace را از مخزن رسمی وردپرس نصب و فعال کنید.
- در بخش جستوجو، آدرس قدیمی دامنه را وارد کنید؛ مانند
http://example.com. - در قسمت جایگزینی، آدرس جدید را وارد کنید؛ مانند
https://example.com. - جداول موردنظر را انتخاب کنید.
- ابتدا گزینه اجرای آزمایشی یا Dry Run را فعال کنید تا تعداد تغییرات احتمالی مشخص شود.
- اگر نتیجه درست بود، اجرای واقعی جایگزینی را انجام دهید.
نکته مهم این است که در سایتهایی که از www استفاده میکنند، باید نسخه قدیمی و جدید دامنه را دقیقاً مطابق ساختار واقعی سایت وارد کنید. همچنین اگر سایت قبلاً از دامنه دیگری استفاده کرده است، ممکن است لازم باشد آدرس دامنه قدیمی نیز جداگانه بررسی شود.
هشدار: از اجرای دستورهای مستقیم SQL یا جایگزینی ساده و بدون توجه به ساختار دادههای وردپرس خودداری کنید. برخی اطلاعات در دیتابیس به شکل Serialized ذخیره میشوند و جایگزینی غیراصولی ممکن است باعث خرابی تنظیمات قالب یا افزونهها شود. از ابزاری استفاده کنید که دادههای Serialized را بهدرستی مدیریت کند.
۳. اصلاح آدرسها در المنتور
اگر سایت شما با المنتور طراحی شده است، ممکن است آدرسهای HTTP در دادههای صفحات، تصاویر پسزمینه، تنظیمات طراحی یا فایلهای CSS تولیدشده باقی مانده باشند.
برای جایگزینی آدرسها در المنتور میتوانید از ابزار داخلی آن استفاده کنید:
- وارد پیشخوان وردپرس شوید.
- به مسیر Elementor ← Editor ← Tools بروید.
- در بخش Replace URL، آدرس قدیمی سایت را وارد کنید.
- آدرس جدید HTTPS را در قسمت مربوط به جایگزینی قرار دهید.
- عملیات جایگزینی را اجرا کنید.
پس از آن، از بخش ابزارهای المنتور گزینه پاکسازی یا بازسازی فایلها و دادهها (Clear Files & Data) را اجرا کنید تا فایلهای تولیدشده دوباره ساخته شوند. نام و محل دقیق گزینهها ممکن است با توجه به نسخه المنتور کمی متفاوت باشد.
این مرحله بهخصوص زمانی اهمیت دارد که تصویر پسزمینه یک سکشن، لوگو یا فایل CSS در صفحه همچنان از آدرس HTTP بارگذاری میشود.
۴. بررسی قالب، افزونهها و کدهای سفارشی
اگر بعد از اصلاح دیتابیس همچنان هشدار Mixed Content مشاهده میکنید، احتمال دارد آدرس ناامن مستقیماً در کد قالب یا یکی از افزونهها ثبت شده باشد.
بخشهای زیر را بررسی کنید:
- فایلهای header.php و footer.php قالب
- فایل functions.php و کدهای سفارشی
- بخش CSS سفارشی قالب یا المنتور
- کدهای اضافهشده به هدر و فوتر سایت
- تنظیمات افزونههای اسلایدر، فرمساز و صفحهساز
برای مثال، اگر در کد قالب آدرس یک فایل CSS به شکل http://example.com/style.css ثبت شده باشد، باید نحوه فراخوانی آن اصلاح شود تا از HTTPS استفاده کند. در کدنویسی وردپرس بهتر است بهجای ثبت آدرس ثابت، از توابع استاندارد و روشهای مناسب تولید URL استفاده شود.
اگر تجربه و دانش کافی برای ویرایش فایلهای قالب ندارید، مستقیماً فایلهای اصلی قالب را تغییر ندهید. تغییرات را در قالب فرزند یا با روش استاندارد توسعه قالب انجام دهید تا با بهروزرسانی قالب از بین نروند.
۵. اصلاح منابع خارجی و لینکهای ناامن
گاهی مشکل از منابعی است که روی دامنه شما قرار ندارند. برای مثال، ممکن است یک فونت، اسکریپت، ویدئو یا تصویر از وبسایت دیگری با HTTP فراخوانی شود.
در این شرایط، ابتدا بررسی کنید آیا منبع موردنظر نسخه HTTPS دارد یا خیر. اگر نسخه امن آن در دسترس است، آدرس قدیمی را با نسخه HTTPS جایگزین کنید. اگر سرویس خارجی از HTTPS پشتیبانی نمیکند، بهتر است از یک منبع معتبر و امن دیگر استفاده کنید یا در صورت امکان فایل را با رعایت مجوز استفاده، روی سرور خود میزبانی کنید.
صرفاً تغییر متن HTTP به HTTPS همیشه راهحل درستی نیست؛ زیرا ممکن است سرور مقصد اصلاً نسخه امن فایل را ارائه نکند. در چنین شرایطی باید منبع جایگزین شود.
۶. پاک کردن کش سایت و CDN
پس از اصلاح آدرسها، ممکن است مرورگر همچنان نسخه قدیمی صفحه یا فایلهای CSS را نمایش دهد. این اتفاق معمولاً به دلیل ذخیره شدن نسخه قبلی در کش وردپرس، سرور، CDN یا مرورگر رخ میدهد.
برای اطمینان از مشاهده نسخه جدید، موارد زیر را پاک کنید:
- کش افزونههای بهینهسازی و کش وردپرس
- کش سرور یا هاست، در صورت فعال بودن
- کش CDN مانند Cloudflare
- کش مرورگر
اگر از Cloudflare استفاده میکنید، تنظیمات SSL/TLS و قابلیتهای مرتبط با بازنویسی آدرسهای HTTP را نیز بررسی کنید. قابلیت Automatic HTTPS Rewrites میتواند در بعضی شرایط به اصلاح درخواستها کمک کند، اما جایگزین اصلاح آدرسهای اشتباه در دیتابیس و کد سایت نیست.
آیا افزونهای برای رفع Mixed Content در وردپرس وجود دارد؟
بله. افزونههایی برای کمک به شناسایی یا اصلاح درخواستهای ناامن در وردپرس وجود دارند. بعضی از آنها درخواستهای HTTP را در زمان اجرا به HTTPS تبدیل میکنند و برخی دیگر امکاناتی برای مدیریت تنظیمات SSL و آدرسهای سایت ارائه میدهند.
با این حال، استفاده از افزونه را نباید اولین و تنها راهحل در نظر گرفت. اگر آدرس اشتباه در دیتابیس یا کد قالب ذخیره شده باشد، بهتر است منبع اصلی مشکل اصلاح شود. تبدیل موقت درخواستها ممکن است هشدار را پنهان کند، اما لزوماً ساختار سایت را بهدرستی اصلاح نمیکند.
برای انتخاب افزونه، به سازگاری آن با نسخه وردپرس و PHP، تاریخ بهروزرسانی، مستندات و وضعیت پشتیبانی توجه کنید. همچنین از نصب همزمان چند افزونه که عملکرد مشابهی در مدیریت HTTPS دارند خودداری کنید؛ زیرا ممکن است باعث تداخل در ریدایرکتها یا تنظیمات سایت شوند.
آیا خطای Mixed Content روی سئو سایت تأثیر دارد؟
Mixed Content را نباید بهعنوان یک عامل مستقل و قطعی برای جریمه شدن سایت در گوگل در نظر گرفت؛ اما باقی ماندن این مشکل میتواند از چند جهت به کیفیت فنی سایت و تجربه کاربری آسیب بزند.
اولین مسئله، اعتماد کاربران است. اگر مرورگر درباره امنیت صفحه هشدار دهد یا برخی بخشهای آن را مسدود کند، احتمال دارد بازدیدکننده به ادامه استفاده از سایت تمایل نداشته باشد. این موضوع برای فروشگاههای اینترنتی و سایتهایی که فرم ورود، ثبتنام یا پرداخت دارند اهمیت بیشتری دارد.
از طرف دیگر، مسدود شدن فایلهای CSS یا JavaScript ممکن است باعث بههمریختگی طراحی، اختلال در منوها و فرمها یا از کار افتادن بخشی از امکانات سایت شود. چنین مشکلاتی میتوانند تجربه کاربری و کیفیت کلی صفحات را کاهش دهند.
بنابراین، اگرچه نمیتوان گفت هر هشدار Mixed Content مستقیماً باعث افت رتبه میشود، رفع آن بخشی از نگهداری فنی و حفظ امنیت وبسایت است و نباید نادیده گرفته شود.
چگونه از بروز دوباره خطای Mixed Content جلوگیری کنیم؟
برای پیشگیری از این مشکل، بهتر است هنگام طراحی، توسعه و نگهداری سایت چند نکته را رعایت کنید:
- همیشه از نسخه HTTPS آدرس سایت در محتوا و تنظیمات وردپرس استفاده کنید.
- قالبها و افزونهها را از منابع معتبر تهیه و بهروز نگه دارید.
- در کدنویسی سفارشی از آدرسهای ثابت HTTP برای فراخوانی فایلها استفاده نکنید.
- پیش از اضافه کردن فونت، اسکریپت یا محتوای خارجی، پشتیبانی آن منبع از HTTPS را بررسی کنید.
- پس از انتقال سایت یا تغییر دامنه، تمام منابع و صفحات مهم را بررسی کنید.
- بهصورت دورهای صفحات مهم سایت را با ابزارهای مرورگر و ابزارهای بررسی فنی اسکن کنید.
سوالات متداول درباره Mixed Content
آیا نصب گواهی SSL بهتنهایی خطای Mixed Content را رفع میکند؟
خیر. گواهی SSL ارتباط HTTPS را برای دامنه فعال میکند، اما آدرسهای قدیمی HTTP که در دیتابیس، قالب، افزونهها یا منابع خارجی قرار دارند باید جداگانه اصلاح شوند.
چرا بعد از فعالسازی SSL هنوز تصاویر سایت نمایش داده نمیشوند؟
یکی از دلایل احتمالی، باقی ماندن آدرس HTTP تصاویر در دیتابیس یا تنظیمات قالب است. همچنین ممکن است فایل تصویر روی سرور مقصد نسخه HTTPS نداشته باشد یا به دلیل خطای دیگری مانند 404 در دسترس نباشد. آدرس تصویر را در Console و Network بررسی کنید تا علت دقیق مشخص شود.
آیا ریدایرکت HTTP به HTTPS برای رفع Mixed Content کافی است؟
خیر. ریدایرکت باعث میشود درخواستهای مستقیم کاربران به نسخه HTTP به نسخه HTTPS منتقل شوند؛ اما همه منابع ناامن داخل صفحه لزوماً با این روش اصلاح نمیشوند. بهترین کار این است که آدرس منابع در دیتابیس و کد سایت نیز به HTTPS تغییر کند.
آیا خطای Mixed Content فقط در وردپرس رخ میدهد؟
خیر. این خطا به سیستم مدیریت محتوا وابسته نیست و در هر وبسایتی که صفحه را با HTTPS ارائه کند اما منابعی را از HTTP دریافت کند، ممکن است رخ دهد. سایتهای اختصاصی، فروشگاهها و سایر سیستمهای مدیریت محتوا نیز از این قاعده مستثنا نیستند.
اگر منبع خارجی فقط از HTTP پشتیبانی کند چه کاری باید انجام دهیم؟
بهتر است از نسخه امن و معتبر دیگری از آن منبع استفاده کنید. اگر امکان جایگزینی وجود ندارد، در صورت مجاز بودن استفاده از فایل، میتوانید آن را روی سرور خود میزبانی کنید. استفاده از منبع ناامن در یک صفحه HTTPS راهحل مناسبی نیست.
آیا میتوان با یک افزونه تمام خطاهای Mixed Content را برطرف کرد؟
افزونهها میتوانند در بعضی شرایط درخواستهای ناامن را اصلاح یا مدیریت کنند؛ اما اگر مشکل از کد قالب، منبع خارجی فاقد HTTPS یا تنظیمات خاص سرور باشد، ممکن است به اصلاح دستی نیاز داشته باشید. ابتدا باید منبع خطا شناسایی شود.
جمعبندی؛ رفع اصولی Mixed Content بخشی از نگهداری سایت است
خطای Mixed Content زمانی ایجاد میشود که صفحهای با HTTPS بارگذاری شود، اما بعضی از منابع آن همچنان از طریق HTTP دریافت شوند. این وضعیت میتواند امنیت ارتباط، نمایش صحیح محتوا و تجربه کاربری را تحت تأثیر قرار دهد.
برای رفع این مشکل، ابتدا باید منابع ناامن را از طریق ابزارهایی مانند Console و Network شناسایی کنید. سپس آدرسهای قدیمی را در تنظیمات وردپرس، دیتابیس، المنتور، قالب و افزونهها اصلاح کنید و در نهایت کش سایت و CDN را پاک کنید. اگر منبع خطا یک سرویس خارجی باشد، باید نسخه امن آن را جایگزین کنید.
در پرشیا وب، طراحی و توسعه سایت تنها به ظاهر صفحات محدود نمیشود؛ امنیت، عملکرد صحیح و نگهداری فنی نیز بخش مهمی از یک وبسایت حرفهای هستند. اگر پس از فعالسازی SSL همچنان با هشدارهای امنیتی، اختلال در بارگذاری منابع یا مشکلات فنی وردپرس روبهرو هستید، بررسی تخصصی سایت میتواند به شناسایی علت اصلی و جلوگیری از تکرار مشکل کمک کند.
منابع و مطالعه بیشتر
- مستندات MDN درباره Mixed Content و انواع آن
- راهنمای Chrome DevTools برای بررسی امنیت و منابع ناامن
- راهنمای Cloudflare برای رفع خطاهای Mixed Content
- راهنمای المنتور برای رفع مشکل بارگذاری تصاویر به دلیل Mixed Content
- افزونه Better Search Replace در مخزن رسمی وردپرس
