وقتی یک سایت فرم تماس، ثبتنام، ورود کاربران، نظرات یا خرید آنلاین دارد، فقط کاربران واقعی با این بخشها تعامل نمیکنند. رباتها و اسکریپتهای خودکار نیز میتوانند فرمها را ارسال کنند، حسابهای جعلی بسازند، درخواستهای متعدد برای ورود به حسابها بفرستند یا حجم زیادی از پیامهای اسپم ایجاد کنند.
یکی از ابزارهایی که برای کاهش این نوع فعالیتهای خودکار استفاده میشود، CAPTCHA است.
کپچا در سادهترین تعریف، مکانیزمی برای تشخیص رفتار انسان از فعالیتهای خودکار و رباتهاست. نسخههای قدیمی آن معمولاً از کاربر میخواستند حروف ناخوانا را وارد کند یا تصاویر مشخصی را انتخاب کند، اما راهکارهای جدیدتر میتوانند بدون ایجاد یک آزمون تصویری برای همه کاربران، ریسک درخواست را ارزیابی کنند.
برای مثال، Google reCAPTCHA از تحلیل ریسک و تشخیص فعالیتهای خودکار استفاده میکند و Cloudflare Turnstile نیز بهعنوان جایگزینی کماصطکاک برای CAPTCHA طراحی شده است.
اما سؤال مهم این است که آیا هر سایتی به کپچا نیاز دارد؟ کپچا دقیقاً از چه حملاتی جلوگیری میکند و چگونه باید آن را در سایت پیادهسازی کرد؟
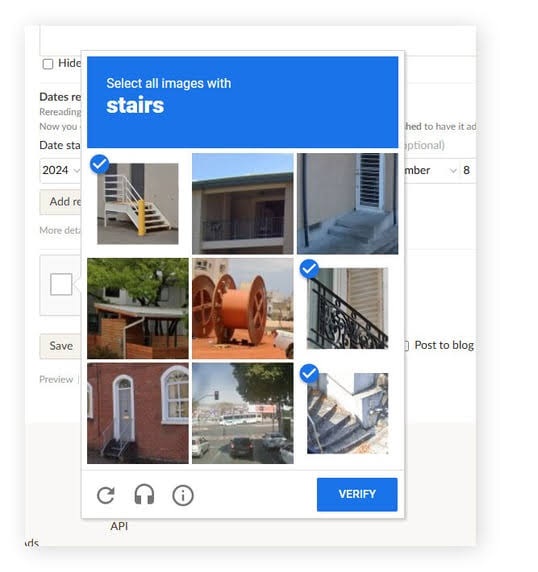
کپچا چیست؟
CAPTCHA مخفف عبارت «Completely Automated Public Turing test to tell Computers and Humans Apart» است و به مجموعهای از روشها گفته میشود که هدف آنها تشخیص تعامل انسانی از فعالیتهای خودکار است.
هدف اصلی کپچا این نیست که امنیت کل سایت را تأمین کند. کپچا تنها یکی از لایههای دفاعی سایت در برابر فعالیتهای خودکار است.
فرض کنید در یک فروشگاه، فرمی برای دریافت کد تخفیف وجود دارد. اگر این فرم هیچ محدودیتی نداشته باشد، یک اسکریپت میتواند در مدت کوتاهی تعداد بسیار زیادی درخواست ارسال کند. نتیجه ممکن است افزایش مصرف منابع، سوءاستفاده از سیستم یا ایجاد دادههای غیرواقعی باشد.
کپچا در چنین شرایطی میتواند یک مرحله تشخیص ایجاد کند تا ارسال درخواستهای خودکار دشوارتر شود.
کپچا جایگزین امنیت کامل سایت نیست؛ بلکه یک لایه دفاعی برای کاهش سوءاستفادههای خودکار است.
چرا کپچا در طراحی سایت اهمیت دارد؟
اهمیت CAPTCHA زمانی بیشتر مشخص میشود که سایت دارای بخشهایی باشد که کاربران بتوانند در آنها اطلاعات ارسال کنند یا عملیاتی مانند ورود، ثبتنام و ارسال پیام انجام دهند.
برخی از مهمترین کاربردهای کپچا عبارتاند از:
- جلوگیری از ارسال حجم زیادی از فرمهای اسپم
- کاهش ثبتنامهای جعلی
- مقابله با بخشی از تلاشهای خودکار برای ورود به حسابها
- کاهش ارسال خودکار نظرات و پیامها
- محافظت از فرمهای حساس در برابر سوءاستفاده
- کاهش برخی فعالیتهای خودکار در فرآیندهای ثبت درخواست یا خرید
OWASP نیز CAPTCHA را یکی از روشهای دفاعی در برابر برخی حملات خودکار مانند Credential Stuffing و Password Spraying معرفی میکند، هرچند تأکید دارد که CAPTCHA بهتنهایی کافی نیست و میتواند توسط مهاجمان دور زده شود.
کپچا چگونه از سایت در برابر رباتها محافظت میکند؟
برای درک بهتر عملکرد کپچا، یک فرم ورود را در نظر بگیرید.
فرض کنید مهاجم فهرستی از نامهای کاربری و رمزهای عبور بهدست آورده و میخواهد آنها را بهصورت خودکار روی سایت آزمایش کند. اگر فرم ورود هیچ مکانیزم مقابلهای نداشته باشد، اسکریپت میتواند درخواستهای زیادی ارسال کند.
در این شرایط، سیستم CAPTCHA یا یک مکانیزم مشابه میتواند بر اساس رفتار و میزان ریسک درخواست تصمیم بگیرد که آیا کاربر باید مرحله تأیید بیشتری انجام دهد یا خیر.
در راهکارهای جدید، همیشه قرار نیست کاربر یک تصویر یا معمای پیچیده ببیند. برای مثال، reCAPTCHA میتواند با تحلیل ریسک، فعالیتهای مشکوک را شناسایی کند و متناسب با شرایط واکنش نشان دهد.
Cloudflare Turnstile نیز از بررسیهای سمت مرورگر برای تشخیص فعالیت خودکار استفاده میکند و در بسیاری از موارد بدون نمایش یک آزمون تعاملی برای کاربر کار میکند.
پیشنهاد مطالعه : ریدایرکت HTTP به HTTPS در وردپرس چیست?
کپچا از چه حملاتی جلوگیری میکند؟
CAPTCHA بیشتر برای مقابله با فعالیتهای خودکار و سوءاستفاده از فرمها و تعاملات سایت استفاده میشود.
ارسال اسپم در فرم تماس
یکی از رایجترین کاربردهای CAPTCHA جلوگیری از ارسال انبوه فرمهای تماس است.
برای مثال، فرض کنید یک شرکت فرم «درخواست مشاوره» دارد. اگر این فرم بدون هیچ محدودیتی در دسترس باشد، رباتها میتوانند هزاران درخواست جعلی ایجاد کنند.
در این حالت، علاوه بر پر شدن بانک اطلاعاتی، ایمیلهای زیادی نیز برای مدیر سایت ارسال میشود.
ثبتنامهای جعلی
رباتها میتوانند تعداد زیادی حساب کاربری جعلی ایجاد کنند. این موضوع در سایتهایی که ثبتنام رایگان دارند اهمیت بیشتری پیدا میکند.
کپچا میتواند یکی از لایههای کنترل این فرآیند باشد.
تلاشهای خودکار برای ورود
Credential Stuffing یکی از تهدیدهای مهم برای سیستمهای ورود است. در این نوع حمله، مهاجم از ترکیبهای نام کاربری و رمز عبوری که قبلاً افشا شدهاند برای ورود به حسابهای مختلف استفاده میکند.
CAPTCHA میتواند سرعت و مقیاس چنین تلاشهای خودکاری را کاهش دهد، اما نباید آن را تنها راهکار امنیتی در نظر گرفت.
استفاده از محدودیت تعداد درخواست، احراز هویت چندمرحلهای، رمزهای عبور مناسب و سیستم تشخیص رفتار مشکوک نیز در چنین شرایطی اهمیت دارد. OWASP نیز رویکرد چندلایه را برای مقابله با تهدیدهای خودکار توصیه میکند.
ارسال نظرات جعلی
اگر سایت امکان ثبت نظر یا دیدگاه داشته باشد، رباتها میتوانند از این قابلیت برای ارسال تبلیغات و لینکهای اسپم استفاده کنند.
قرار دادن CAPTCHA در کنار روشهایی مانند تأیید ایمیل، محدودیت تعداد ارسال و فیلتر محتوای نامناسب میتواند میزان این سوءاستفاده را کاهش دهد.
آیا CAPTCHA فقط برای فرم تماس لازم است؟
خیر.
محل استفاده از CAPTCHA باید بر اساس ریسک و نوع فعالیت کاربر مشخص شود.
بخشهایی مانند موارد زیر ممکن است به محافظت بیشتری نیاز داشته باشند:
فرم ورود: برای کاهش تلاشهای خودکار مشکوک.
ثبتنام: برای جلوگیری از ایجاد تعداد زیادی حساب جعلی.
فرم تماس: برای کاهش پیامهای اسپم.
فراموشی رمز عبور: برای جلوگیری از سوءاستفاده از فرآیند بازیابی حساب.
ثبت نظر: برای کاهش ارسال خودکار دیدگاههای اسپم.
فرم درخواست کد یا ارسال پیامک: برای جلوگیری از سوءاستفاده و ارسال درخواستهای غیرواقعی.
فرآیندهای حساس فروشگاه: در صورت وجود الگوی سوءاستفاده خودکار، میتوان از راهکارهای ضدربات و ارزیابی ریسک استفاده کرد.
البته این به معنی آن نیست که باید روی تمام این بخشها یک CAPTCHA اجباری قرار دهید. تصمیم باید بر اساس میزان ریسک، نوع کاربران و دادههای واقعی سایت گرفته شود.
آیا گذاشتن کپچا در تمام صفحات سایت کار درستی است؟
خیر.
یکی از اشتباهات رایج این است که CAPTCHA را بهعنوان یک راهکار امنیتی عمومی روی تمام فرمها و صفحات قرار دهیم.
کپچا برای کاربر یک مرحله اضافه ایجاد میکند و اگر بیش از اندازه استفاده شود، تجربه کاربری را تحت تأثیر قرار میدهد.
برای مثال، اگر کاربر برای ارسال یک فرم ساده مجبور باشد چند تصویر را انتخاب کند، حروف ناخوانا وارد کند یا چند مرحله تأیید را پشت سر بگذارد، احتمال دارد از ادامه کار منصرف شود.
به همین دلیل، بهتر است CAPTCHA زمانی فعال شود که واقعاً ارزش امنیتی آن بیشتر از اصطکاکی باشد که برای کاربر ایجاد میکند.
OWASP نیز توصیه میکند CAPTCHA در شرایطی مانند درخواستهای مشکوک یا پرریسک استفاده شود، نه اینکه الزاماً برای هر تلاش کاربر نمایش داده شود.
CAPTCHA چه تأثیری بر تجربه کاربری دارد؟
کپچا یک مزیت امنیتی دارد، اما استفاده نادرست از آن میتواند تجربه کاربری را خراب کند.
تصور کنید کاربر قصد دارد یک فرم ساده را تکمیل کند، اما با یک CAPTCHA پیچیده مواجه میشود که باید چند بار آن را حل کند. اگر سیستم نتواند پاسخ او را تشخیص دهد، ممکن است مجبور شود چند بار مراحل را تکرار کند.
این مشکل در موبایل میتواند آزاردهندهتر باشد.
بنابراین هنگام استفاده از CAPTCHA باید به این سؤال پاسخ دهید:
آیا میزان امنیتی که این CAPTCHA ایجاد میکند، ارزش سختتر کردن این فرآیند برای کاربران واقعی را دارد؟
اگر پاسخ منفی است، بهتر است از روش کماصطکاکتری استفاده شود.
CAPTCHA تصویری یا CAPTCHA نامرئی؛ کدام بهتر است؟
CAPTCHAها در طول زمان تغییر کردهاند.
در مدلهای قدیمیتر، کاربر باید حروف یا اعداد داخل یک تصویر را وارد میکرد یا تصاویر خاصی را انتخاب میکرد.
راهکارهای جدیدتر میتوانند از تحلیل ریسک، رفتار مرورگر و سایر سیگنالها استفاده کنند تا در بسیاری از موارد کاربر نیازی به حل یک آزمون بصری نداشته باشد.
برای مثال، Google reCAPTCHA قابلیتهای مبتنی بر امتیاز و ارزیابی ریسک ارائه میکند. Cloudflare Turnstile نیز میتواند بدون نمایش CAPTCHA برای بسیاری از کاربران فعالیت کند و فقط در شرایط لازم تعامل بیشتری درخواست کند.
بنابراین هنگام انتخاب راهکار، فقط به این سؤال فکر نکنید که «کدام CAPTCHA معروفتر است؟» بلکه بررسی کنید کدام راهکار برای نوع سایت، کاربران و سطح ریسک شما مناسبتر است.
آیا CAPTCHA امنیت سایت را کامل میکند؟
خیر؛ این یکی از مهمترین نکات مقاله است.
اگر سایت شما CAPTCHA داشته باشد اما رمزهای عبور ضعیف، افزونههای آسیبپذیر، محدودیت درخواست نامناسب یا سیستم ورود ناامن داشته باشد، همچنان ممکن است در معرض حملات مختلف قرار بگیرد.
CAPTCHA فقط یکی از لایههای دفاعی است.
برای مثال، در یک سیستم ورود بهتر است در کنار CAPTCHA یا راهکار ضدربات، موارد زیر نیز در نظر گرفته شوند:
- محدودیت تعداد درخواستهای ورود
- احراز هویت چندمرحلهای برای حسابهای حساس
- استفاده از رمزهای عبور مناسب
- ثبت و بررسی تلاشهای ورود مشکوک
- بهروزرسانی نرمافزار و افزونهها
- استفاده از HTTPS
- کنترل دسترسی کاربران
- تهیه نسخه پشتیبان
- استفاده از WAF یا سایر راهکارهای امنیتی در صورت نیاز
OWASP نیز در راهنمای مقابله با رباتها بر رویکرد چندلایه و استفاده از روشهایی مانند Rate Limiting در کنار سایر کنترلهای امنیتی تأکید میکند.
تفاوت CAPTCHA با Rate Limiting چیست؟
این دو روش گاهی با یکدیگر اشتباه گرفته میشوند، در حالی که عملکرد متفاوتی دارند.
CAPTCHA تلاش میکند فعالیت خودکار یا مشکوک را شناسایی و تأیید کند.
Rate Limiting تعداد درخواستهایی را که یک کاربر، IP یا عامل مشخص میتواند در یک بازه زمانی ارسال کند محدود میکند.
برای مثال، فرض کنید یک فرم ورود دارید. میتوانید تعداد تلاشهای ورود از یک IP را محدود کنید و در صورت مشاهده رفتار مشکوک، مرحله CAPTCHA را نیز فعال کنید.
این ترکیب معمولاً منطقیتر از این است که فقط به CAPTCHA متکی باشید.
OWASP برای نقاط حساسی مانند ورود، استفاده از محدودیتهای جداگانه بر اساس IP و حساب کاربری را برای مقابله با الگوهای Credential Stuffing توصیه میکند.
چگونه CAPTCHA را به سایت اضافه کنیم؟
روش نصب CAPTCHA به سرویس انتخابشده و سیستم مدیریت سایت بستگی دارد.
بهطور کلی، فرآیند شامل این مراحل است:
۱. انتخاب سرویس CAPTCHA
ابتدا باید سرویس مناسب را انتخاب کنید؛ برای مثال Google reCAPTCHA یا یک راهکار جایگزین مانند Cloudflare Turnstile.
۲. ساخت کلید سایت
سرویس انتخابشده معمولاً یک Site Key و در بسیاری از پیادهسازیها یک Secret Key در اختیار شما قرار میدهد.
۳. قرار دادن CAPTCHA در فرم
کد یا افزونه مربوط به سرویس را روی فرم موردنظر قرار میدهید.
۴. اعتبارسنجی سمت سرور
این مرحله بسیار مهم است. صرفاً نمایش CAPTCHA در مرورگر کافی نیست.
برای مثال، در مستندات فعلی Turnstile، Cloudflare تأکید میکند که توکن تولیدشده باید در سمت سرور از طریق Siteverify اعتبارسنجی شود؛ در غیر این صورت، پیادهسازی میتواند آسیبپذیر باقی بماند.
در reCAPTCHA نیز فرآیند شامل اتصال سرویس به سمت کاربر و سپس بررسی توکن و ارزیابی ریسک در سمت Backend است.
نمایش CAPTCHA در فرم بهتنهایی امنیت ایجاد نمیکند؛ نتیجه CAPTCHA باید در سمت سرور نیز اعتبارسنجی شود.
اضافه کردن CAPTCHA به سایت وردپرسی
اگر سایت با وردپرس ساخته شده باشد، معمولاً لازم نیست برای هر فرم بهصورت دستی کدنویسی انجام دهید.
بسته به فرمساز و سرویس انتخابشده میتوان از افزونه یا قابلیت داخلی فرمساز استفاده کرد.
برای مثال، ممکن است بخواهید CAPTCHA را روی فرم تماس، ورود یا ثبتنام فعال کنید. ابتدا باید بررسی کنید فرم موردنظر با چه افزونه یا سیستمی ساخته شده است و سپس روش اتصال سرویس CAPTCHA به همان سیستم را انتخاب کنید.
اما نصب یک افزونه صرفاً به دلیل وجود عبارت «CAPTCHA» کافی نیست. باید بررسی شود که افزونه موردنظر بهروز است، توکن را بهدرستی در سمت سرور اعتبارسنجی میکند و با نسخه وردپرس و سایر افزونههای سایت سازگاری دارد.
آیا CAPTCHA روی سرعت سایت تأثیر میگذارد؟
اضافه کردن هر سرویس خارجی میتواند منابع و درخواستهای بیشتری به صفحه اضافه کند و بنابراین باید نحوه پیادهسازی آن را در نظر گرفت.
این موضوع به نوع سرویس، نحوه بارگذاری اسکریپت و محل استفاده از CAPTCHA بستگی دارد.
به همین دلیل، بهتر است CAPTCHA را در تمام صفحات سایت بارگذاری نکنید اگر فقط در یک یا دو فرم به آن نیاز دارید.
برای مثال، اگر CAPTCHA فقط روی فرم ورود استفاده میشود، منطقی نیست منابع مربوط به آن را در تمام صفحات عمومی سایت بارگذاری کنیم.
این موضوع هم از نظر عملکرد و هم از نظر تجربه کاربری اهمیت دارد.
پیشنهاد مطالعه : افزایش سرعت سایت
آیا CAPTCHA روی سئو تأثیر منفی دارد؟
خود CAPTCHA بهعنوان یک ابزار امنیتی، بهتنهایی یک عامل منفی برای سئو محسوب نمیشود.
مشکل زمانی ایجاد میشود که پیادهسازی CAPTCHA یا سیستمهای ضدربات به شکلی باشد که دسترسی موتورهای جستجو به محتوای عمومی سایت را مختل کند.
برای مثال، اگر سیستم امنیتی به اشتباه درخواستهای کاربران یا خزندههای معتبر را مسدود کند، ممکن است دسترسی به صفحات سایت دچار مشکل شود.
به همین دلیل، CAPTCHA باید در محل مناسب استفاده شود و نباید بدون دلیل دسترسی به محتوای عمومی سایت را محدود کند.
هدف اصلی CAPTCHA محافظت از فرمها و اقدامات حساس است، نه اینکه تمام بازدیدکنندگان سایت را با یک مرحله امنیتی مواجه کند.
آیا CAPTCHA برای سایت فروشگاهی ضروری است؟
برای همه بخشهای یک فروشگاه اینترنتی الزاماً ضروری نیست، اما در بخشهایی که در معرض سوءاستفاده خودکار قرار دارند، میتواند بسیار مفید باشد.
برای مثال:
- ورود کاربران
- ثبتنام
- بازیابی رمز عبور
- فرم تماس
- ثبت نظر
- درخواست کد تأیید
- برخی فرآیندهای حساس سفارش یا پرداخت
در یک فروشگاه اینترنتی، تجربه کاربری اهمیت زیادی دارد. بنابراین بهتر است بهجای فعال کردن CAPTCHA روی تمام مراحل خرید، ابتدا نقاطی را شناسایی کنید که واقعاً با فعالیتهای مشکوک مواجه هستند.
اگر کاربر برای هر بار افزودن محصول به سبد خرید یا هر مرحله عادی خرید مجبور به حل CAPTCHA شود، ممکن است امنیت اضافهشده ارزش اصطکاک ایجادشده را نداشته باشد.
اشتباهات رایج هنگام استفاده از CAPTCHA
یکی از اشتباهات، استفاده از CAPTCHA در تمام فرمهای سایت است. همانطور که گفتیم، بهتر است CAPTCHA متناسب با میزان ریسک استفاده شود.
اشتباه دوم، اعتماد کامل به CAPTCHA است. کپچا میتواند توسط مهاجمان دور زده شود و بنابراین باید در کنار سایر لایههای امنیتی استفاده شود. OWASP نیز بر این محدودیت تأکید کرده است.
اشتباه سوم، اعتبارسنجی نکردن CAPTCHA در سمت سرور است. اگر فقط ظاهر CAPTCHA را به فرم اضافه کنید اما نتیجه آن در Backend بررسی نشود، پیادهسازی امنیتی ناقص خواهد بود.
اشتباه دیگر، بیتوجهی به کاربران موبایل و دسترسیپذیری است. هر CAPTCHA باید روی دستگاهها و مرورگرهای مورد استفاده مخاطبان سایت آزمایش شود.
همچنین نباید فراموش کرد که برخی راهکارهای ضدربات ممکن است برای مرورگرهای بسیار قدیمی یا محیطهای خاص مشکلاتی ایجاد کنند. برای مثال، مستندات Cloudflare درباره برخی محیطهای قدیمی یا مرورگرهای سفارشی محدودیتهایی را ذکر میکند.
آیا جایگزینی برای CAPTCHA وجود دارد؟
بله.
CAPTCHA تنها روش مقابله با رباتها نیست. بسته به نوع تهدید میتوان از روشهایی مانند موارد زیر استفاده کرد:
Rate Limiting: محدود کردن تعداد درخواستها.
WAF: فیلتر کردن برخی درخواستهای مشکوک در لایه امنیتی وب.
Bot Detection: شناسایی الگوهای رفتاری رباتها.
احراز هویت چندمرحلهای: افزایش امنیت حسابهای کاربری.
محدودیت بر اساس رفتار: نمایش مرحله تأیید فقط زمانی که رفتار کاربر مشکوک تشخیص داده شود.
Honeypot: استفاده از فیلدهایی که برای کاربر واقعی قابل مشاهده نیستند اما برخی رباتها آنها را پر میکنند.
در سالهای اخیر سرویسهایی مانند Cloudflare Turnstile نیز با هدف ارائه محافظت ضدربات با اصطکاک کمتر نسبت به CAPTCHAهای سنتی توسعه یافتهاند.
بنابراین در طراحی امنیت سایت، بهتر است سؤال شما فقط این نباشد که «کدام CAPTCHA را نصب کنیم؟» بلکه باید بپرسید:
«مناسبترین روش برای جلوگیری از سوءاستفاده خودکار از این بخش سایت چیست؟»
جمعبندی
CAPTCHA یکی از ابزارهای مهم برای محافظت از سایت در برابر فعالیتهای خودکار، اسپم و برخی حملات مبتنی بر ربات است. استفاده درست از آن میتواند به کاهش ثبتنامهای جعلی، ارسال فرمهای اسپم و تلاشهای خودکار برای ورود کمک کند.
با این حال، CAPTCHA یک راهکار امنیتی کامل نیست و نباید جایگزین سایر اقدامات امنیتی شود. Rate Limiting، احراز هویت چندمرحلهای، WAF، بررسی رفتارهای مشکوک، بهروزرسانی نرمافزار و مدیریت صحیح دسترسیها نیز بسته به شرایط سایت اهمیت دارند.
از طرف دیگر، استفاده بیش از حد از CAPTCHA میتواند تجربه کاربری را خراب کند. بهترین رویکرد این است که آن را در نقاطی قرار دهید که ریسک سوءاستفاده بالاست و تا حد امکان از راهکارهایی استفاده کنید که برای کاربران واقعی اصطکاک کمتری ایجاد میکنند.
بنابراین در طراحی سایت، کپچا نباید صرفاً یک گزینه تزئینی یا چیزی باشد که برای «امنتر شدن سایت» روی تمام فرمها قرار میگیرد. باید مشخص شود چه بخشی از سایت در معرض چه نوع تهدیدی است و سپس مناسبترین لایه امنیتی برای آن انتخاب شود.
اگر این کار بهدرستی انجام شود، میتوان بین دو هدف مهم تعادل برقرار کرد: امنیت بیشتر برای سایت و تجربه سادهتر برای کاربران واقعی.
برای اجرای صحیح و بدون مشکل کپچا در سایت خود می توانید از کارشناسان پرشیا وب در بخش پشتیبانی سایت کمک بخواهید.
